| 0 | 0 |
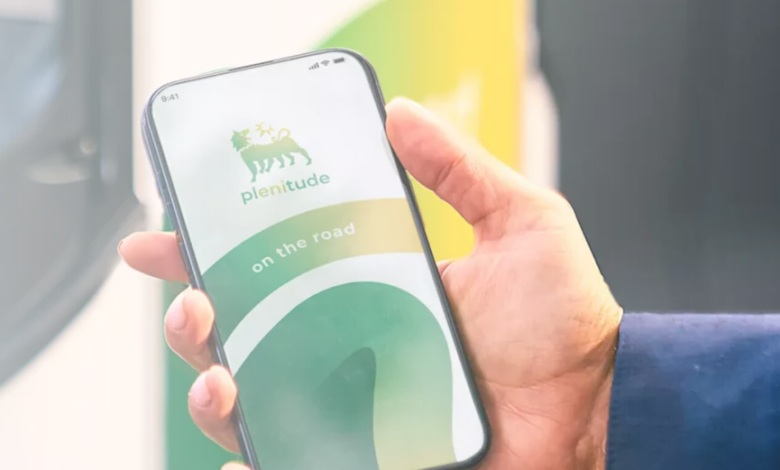
Der Ladeanbieter Plenitude On The Road informiert Kunden über einen Cyberangriff. Unbekannte externe Personen hätten zwischen dem 19. und 20. Oktober 2026 unbefugt auf die Kundendatenbank zugegriffen. Dabei könnten persönliche Angaben und Ladedaten abgeflossen sein. Anmeldedaten und Zahlungsinformationen seien laut Unternehmen nicht betroffen.
Betroffen sein könnten Vor- und Nachnamen, Steuernummern, Wohnadressen, E-Mail-Adressen und Telefonnummern. Auch Angaben zu Ladevorgängen wie geladene Kilowattstunden, Zeitpunkt und Kosten nennt Plenitude als möglicherweise eingesehene Daten. Bei geschäftlich genutzten Konten könnten zusätzlich Firmenname und Umsatzsteuer-ID betroffen sein.
Passwörter und Zahlungsdaten laut Anbieter nicht betroffen
Plenitude On The Road erklärt, Zugangsdaten zu Konten und persönliche Login-Informationen seien nicht betroffen. Das gelte auch für Zahlungsdaten wie Kreditkartennummer, Ablaufdatum und Sicherheitscode. Der Ladedienst über die App sei während des Vorfalls nicht unterbrochen worden; Kunden könnten ihn weiter nutzen. Das Unternehmen gibt an, die vom Angreifer genutzten Zugänge gesperrt und gelöscht sowie die Überwachung der Systeme verstärkt zu haben. Außerdem sei der Vorfall an das italienische CSIRT und die Datenschutzbehörde gemeldet worden. Eine Anzeige bei der Staatsanwaltschaft in Mailand werde eingereicht. Nach den ergriffenen Maßnahmen habe es laut Plenitude keine weiteren unbefugten Zugriffe gegeben.
Vorsicht vor betrügerischen Nachrichten
Auch wenn Passwörter und Zahlungsdaten laut Mitteilung nicht abgegriffen wurden, könnten die übrigen Informationen für gezielte Betrugsversuche genutzt werden. Wer eine Nachricht oder einen Anruf im Namen des Ladeanbieters erhält, sollte daher besonders bei unerwarteten Links und Aufforderungen zur Preisgabe persönlicher oder finanzieller Daten vorsichtig sein. Plenitude betont, niemals nach Passwörtern oder Zahlungsdaten zu fragen. Der Anbieter prüft außerdem, ob noch nicht eingelöste Rabattcodes missbräuchlich verwendet wurden. Falls nötig, sollen betroffene Kunden Ersatz erhalten. Ob und wie viele Nutzer konkret betroffen sind, teilt Plenitude in der Nachricht nicht mit.

Torsten "Pixelaffe" Schmitt
Geboren 1976 im schönen Schwetzingen und nicht weggekommen. Ich habe somit den Aufstieg des Internet miterlebt und beruflich auch vorangetrieben. Hier schreibe ich über all die Technologien die mir auf meiner Reise durch das "Neuland" auffallen.